
-
buo4 技术教程组 用户
密钥泄露是件很常见、后果很严重的事。数据库密码、第三方 API Key 硬编码在代码里,某天不小心 push 到公开仓库,接着就是一串告警和损失。
更麻烦的是散:开发环境一个 .env,生产环境另一个,CI 里还有一份,同事本地又存着一份。改了密码要靠群里喊人更新,总有人漏掉。
Infisical 要解决的就是这两件事——把密钥集中管起来,同时防住泄露。
定位
它是一个开源的安全基础设施平台,官方给自己的定位是覆盖三块:密钥(secrets)、证书(certificates)、特权访问(privileged access)。
README 里那句话挺能说明产品思路:
我们想让安全工具对每个人都触手可及,而不只是安全团队——这意味着要重新设计整个开发者体验。
这句话的实际含义是:它不想做成"只有安全工程师才会用的平台",而是做成开发者日常就会打开的东西。
许可证是 MIT。
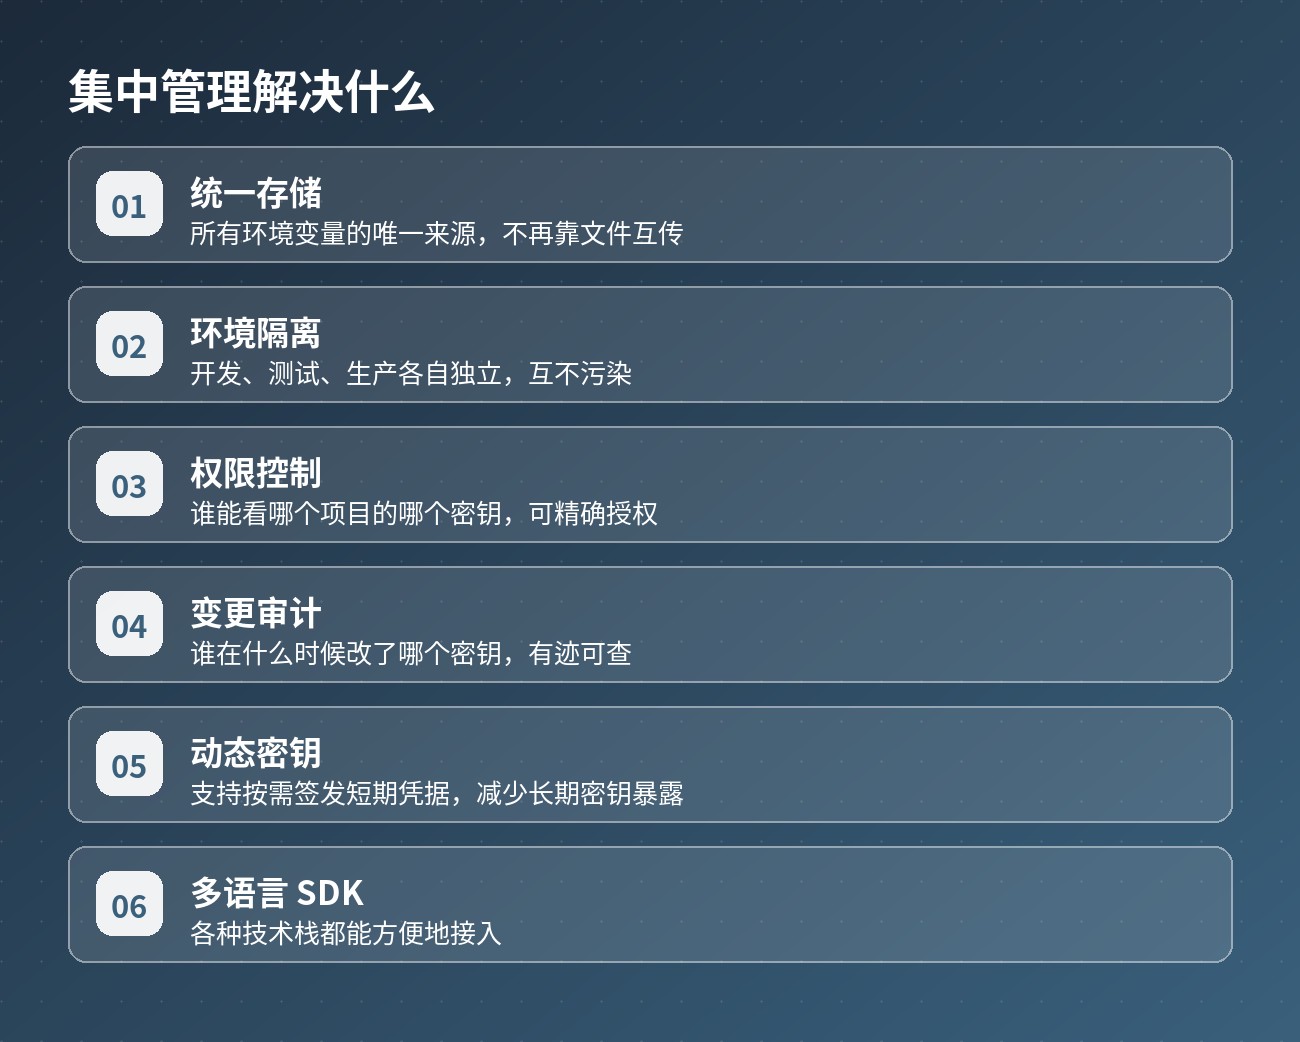
密钥管理:核心功能
Dashboard。 跨项目、跨环境(开发、生产等)管理密钥,图形界面操作。
Secret Syncs。 把密钥同步到别的平台——GitHub、Vercel、AWS Secrets Manager,也能配合 Terraform、Ansible 等工具使用。这是"集中管理"真正落地的地方:你不用挨个平台手动改。
密钥版本与时间点恢复(Point-in-Time Recovery)。 每一次密钥变更和项目状态都有记录,改错了可以往回滚。
密钥轮换(Secret Rotation)。 定期轮换 PostgreSQL、MySQL、AWS IAM 等服务的凭证。
动态密钥(Dynamic Secrets)。 按需生成临时凭证,用于 PostgreSQL、MySQL、RabbitMQ 等服务——用完即废,不存在"长期有效的高危密码"。
密钥扫描与泄露防护。 支持扫描 140 种以上 的密钥类型,覆盖文件、目录和 git 仓库。这条单独说,因为它是上手成本最低、收益最直接的功能:
# 扫描完整 git 历史
infisical scan --verbose

# 安装 pre-commit 钩子,每次提交前自动扫描
infisical scan install --pre-commit-hook
装上 pre-commit 钩子之后,密钥在 push 之前就会被拦住。
还有几个挺新的能力
Infisical Kubernetes Operator。 把密钥送到 Kubernetes 工作负载里,并自动重载 Deployment。
Infisical Agent。 给应用注入密钥,不用改任何代码逻辑。
Honey Tokens(蜜罐令牌)。 这个思路挺有意思——在你的真实密钥旁边埋一批诱饵凭证,一旦有人使用它们,系统立刻告警。攻击者摸到假钥匙的那一刻就暴露了。
Agent Vault。 面向 AI Agent 的设计:Agent 永远不持有真实凭证,出站请求经过一个代理,由代理在转发前注入密钥。目的很明确——防止提示注入导致的凭证外泄。
不止密钥:证书与特权访问
证书管理(PKI):
- 内部 CA——创建和管理私有 CA
- 外部 CA——对接 Let's Encrypt、DigiCert、Microsoft AD CS 等
- 证书生命周期管理——用 profile 和 policy 控制签发方式(API、ACME、EST),从签发到续期、撤销全程管理,带 CRL 和清单追踪
- 证书同步——同步到 AWS Certificate Manager、Azure Key Vault
- 到期告警、代码签名
特权访问管理(PAM):
- 把用户身份和基础设施凭证解耦——用户用 SSO 身份认证,Infisical 来代理即时访问 PostgreSQL、SSH 服务器、Kubernetes、Active Directory 等资源
- 会话录制——记录并回放特权会话,用于审计和合规,还有 AI 会话洞察来发现风险行为
- 凭证自动轮换——静态密钥不离开 Infisical
- 网页访问——直接在浏览器里连 SSH、PostgreSQL、Redis、Windows RDP
平台层面
访问控制。 RBAC、附加权限、临时访问、访问申请、审批工作流。
审计日志。 记录平台上每一个动作,支持把审计日志流式输出到外部日志系统。
Gateway。 从 Infisical 安全访问私有网络资源,不用给环境开入站连接。
自托管。 可部署在本地或云上,数据留在自己的基础设施里。
SDK 与 CLI。 官方 SDK 覆盖 Node、Python、Go、Ruby、Java、.NET;CLI 适合把密钥注入本地开发和 CI/CD 流程;也有完整 API。
跑起来只要一行
Linux / macOS:
git clone https://github.com/Infisical/infisical && cd "$(basename $_ .git)" && cp .env.example .env && docker compose -f docker-compose.prod.yml up
Windows(命令提示符):
git clone https://github.com/Infisical/infisical && cd infisical && copy .env.example .env && docker compose -f docker-compose.prod.yml up
起来之后在 http://localhost:80 注册账号就能用。
谁适合用它
适合:
- 团队密钥散落在各处,改一次密码要通知一圈人
- 想把密钥从
.env和 CI 配置里挪出来集中管理 - 需要在代码提交前拦住密钥泄露
- 有合规要求,需要审计日志和会话录制
- 想让 AI Agent 访问外部 API,但不希望它持有真实凭证
不太适合:
- 一个人做的小项目,密钥就两三个,
gitignore加.env已经够用 - 团队规模小、且不需要证书管理和 PAM 这一层
说点实在的
Infisical 的功能面铺得很宽——从最小的"扫描一下 git 历史别泄露密钥",到完整的 PKI 和特权访问管理,都在同一个平台里。
这种广度有代价:概念比较多,全量用起来学习曲线不低。但它的好处是可以只取一块用。对多数团队来说,先用 infisical scan --verbose 扫一遍现有仓库,再决定要不要上整套,是个合理的路径。
Honey Tokens 和 Agent Vault 这两个设计,也说明它在认真想"AI Agent 拿到凭证之后会发生什么"这件事。
项目地址:https://github.com/Infisical/infisical
MIT 许可证。文档:https://infisical.com/docs/documentation/getting-started/introduction