
-
buo4 技术教程组 用户
"给应用加个登录"听起来是个小需求。做完才发现还要处理多因素认证、审计日志、多组织隔离、自助注册邀请——做到一半,它变成了半个产品。
ZITADEL 是开源身份管理平台,用 Go 编写,强调事件溯源和 API 优先。
登录功能为什么会越做越大
- 开始只要账号密码,后来要短信、要 OTP、要密码策略
- 一个应用变成多个客户组织,权限模型复杂度翻倍
- 安全审计要求能回答"谁在什么时候改了什么"
- 还要支持对外自助注册、邀请成员、找回账号
ZITADEL 的特点
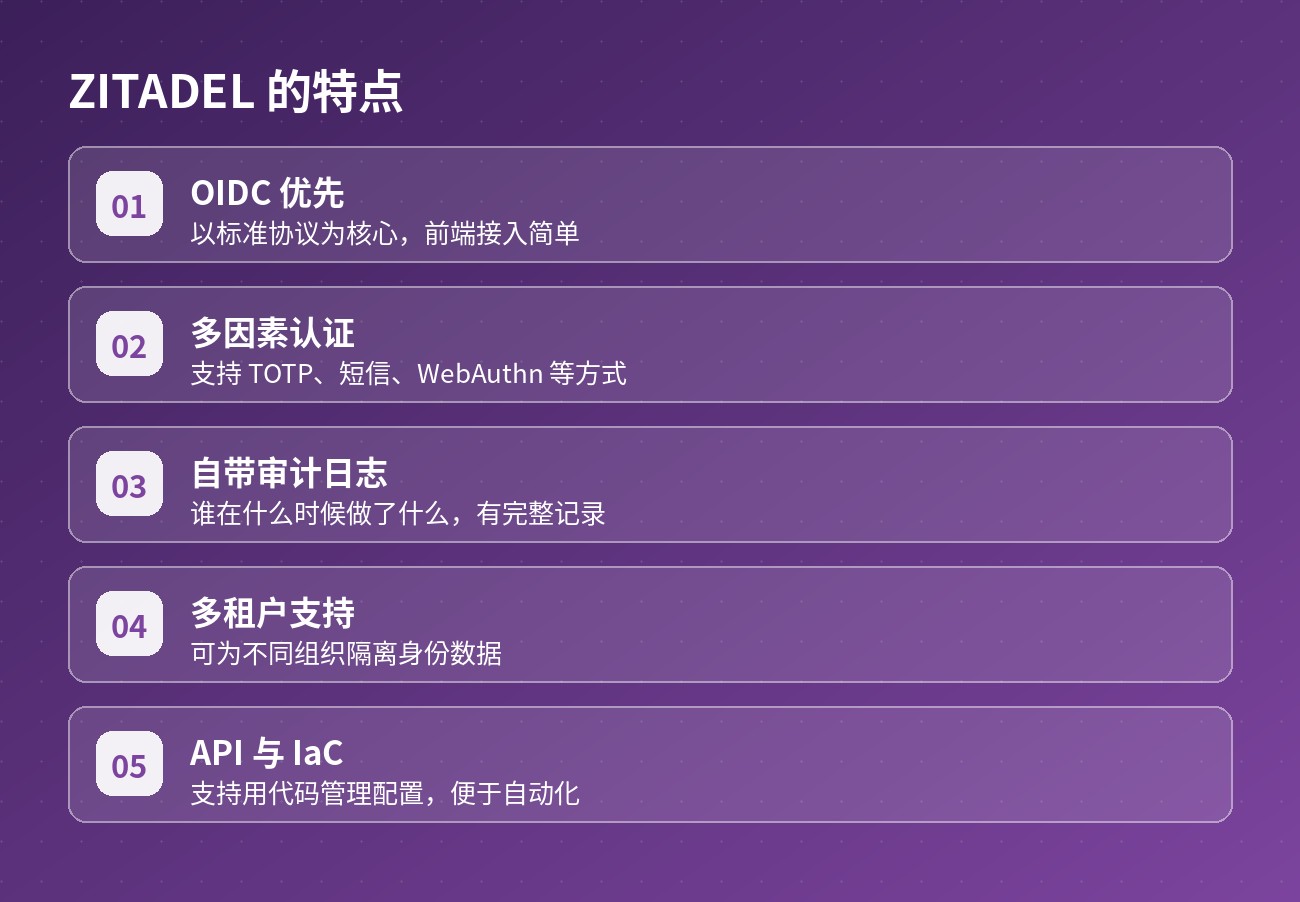
IAM 全栈能力。 认证(OIDC / OAuth 2.0、SAML)、多因素、密码策略、自助注册与邀请流程都在一个平台内。
多组织模型。 原生支持组织 / 项目结构,适合要给不同客户分别管理用户的 B2B 场景。
事件溯源与审计。 基于事件溯源存储,操作天然可追溯,审计日志不用另外搭一套。
API 优先 + 控制台。 所有能力都有 API,同时提供管理控制台——既能自动化批量操作,也能人工维护。
现代技术栈与部署。 Go 编写,容器或单二进制部署,依赖 Postgres,同时也提供云版本。
选型对照
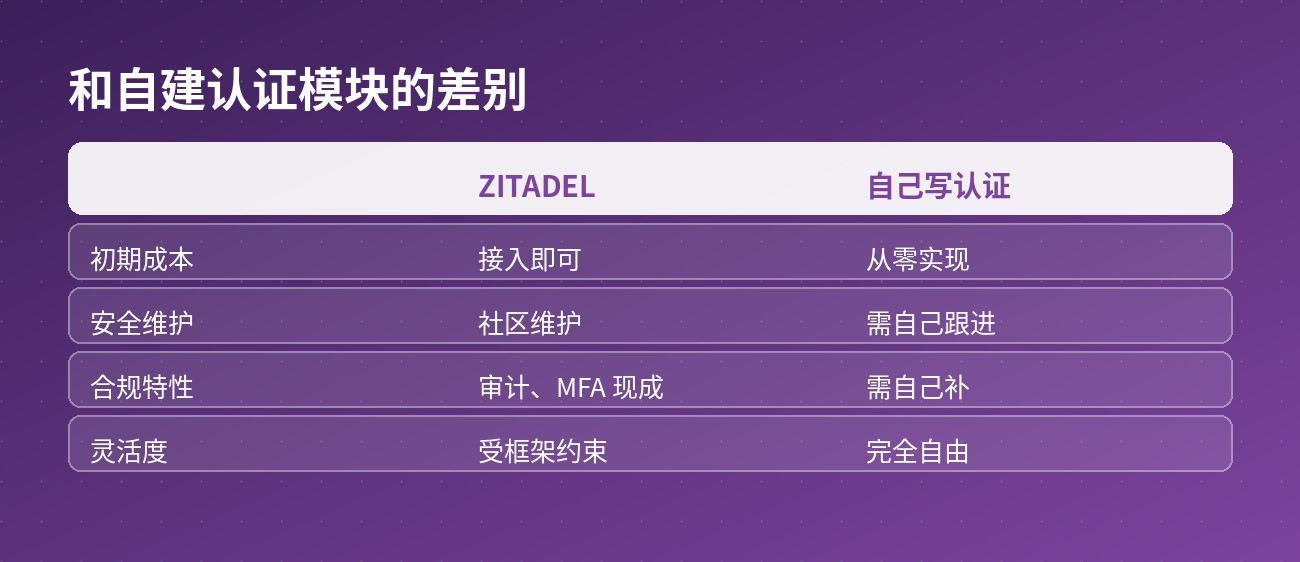
| 场景 | 是否合适 |
|---|---|
| 面向企业客户的多租户身份 | 非常适合 |
| 需要强审计追溯 | 非常适合 |
| 要自动化管理用户与组织 | 非常适合(API 优先) |
| 只是内部小工具加个登录 | 偏重,轻量库更省事 |
"身份系统不是加一个登录页,而是把'谁是谁、能干什么、做过什么'变成可管理的资产。"
需要注意
自建要维护 Postgres。 正式部署需要照顾数据库的备份与高可用,别把身份数据放在单点上。
概念体系同样需要学习。 组织 / 项目 / 角色 / 授权这套模型,和同类方案一样要先理解清楚再动手。
生态与资料相对较新。 相比更老牌的方案,社区规模和中文资料少一些,遇到问题要有读官方文档和源码的准备。
对"身份需求已经超出一个登录页"的团队,ZITADEL 提供的是一条更现代、也更强调可追溯的路线。